Domain abbauhelfer.de kaufen?
Wir ziehen mit dem Projekt
abbauhelfer.de um.
Sind Sie am Kauf der Domain
abbauhelfer.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain abbauhelfer.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
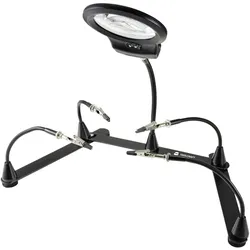
Toolcraft Magnetische helfende Hand mit Lupe (Dritte Hand), Lötgerät ZubehörDie magnetische helfende Hand mit Lupe von Toolcraft ist ein unverzichtbares Zubehör für Lötarbeiten und präzise Handwerksprojekte. Sie bietet eine stabile Unterstützung, um kleine Teile sicher zu halten, während Sie arbeiten. Mit einem verstellbaren Stahlsockel und mehreren flexiblen Armen ausgestattet, ermöglicht dieses Werkzeug eine individuelle Anpassung an Ihre spezifischen Anforderungen. Die integrierte Lupe mit einer Vergrösserung von 4x erleichtert das Arbeiten an feinen Details und sorgt für eine verbesserte Sichtbarkeit. Diese Dritte Hand ist ideal für Elektronikprojekte, Modellbau und andere Anwendungen, bei denen Präzision gefragt ist. Das robuste Design gewährleistet Langlebigkeit und Zuverlässigkeit, während die kompakte Bauweise eine einfache Handhabung ermöglicht.42,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geheimwaffe: Assistenz III, Fachbücher von Enisa RomanicMit dem digitalen Wandel verändern sich auch grundlegend das Berufsbild und die Aufgaben der Assistenz. Fachwissen und Berufserfahrung reichen nicht mehr aus, um sich erfolgreich in der Arbeitswelt 4.0 zu behaupten. Dieses Fachbuch bildet den dritten Band in der Trilogie „Geheimwaffe: Assistenz I. Kommunikation und Softskills“ und „Geheimwaffe: Assistenz III. Organisation“. Anschaulich und authentisch widmet sich die Autorin dieses Mal dem Thema Selbstmanagement. Der Fokus liegt dabei auf erfolgreichem Zeitmanagement, auf der richtigen Einschätzung und Setzung von Prioritäten für gute Arbeitsergebnisse sowie auf der Möglichkeit zu Erholung und dem Schutz der eigenen Lebensqualität. Die Autorin gibt praktische und leicht umsetzbare Tipps anhand zahlreicher Praxisbeispiele und Einsichten von Experten.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehrbuch Operationstechnische AssistenzLehrbuch Operationstechnische Assistenz , Lehrbuch für die OTA-Ausbildung , Retuschestifte & Spray > Autopflege & Aufbereitung , Erscheinungsjahr: 20230413, Produktform: Leinen, Redaktion: Müller, Dennis, Seitenzahl/Blattzahl: 732, Abbildungen: 550 farbige Abbildungen, Keyword: OTA; Operationstechnische Assistenz; OP; Ausbildung; Chirurgie; perioperativ; Operation; Herzchirurgie; Viszeralchirurgie; Springer im OP, Fachschema: Chirurgie~Krankenpflege~Pflege / Krankenpflege, Fachkategorie: Chirurgie, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 270, Breite: 212, Höhe: 30, Gewicht: 2014, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,84,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man anderen eine helfende Hand reichen, um Unterstützung und Hilfe zu bieten?
Man kann anderen eine helfende Hand reichen, indem man aktiv zuhört, ihre Bedürfnisse ernst nimmt und einfühlsam reagiert. Man kann konkrete Hilfe anbieten, wie zum Beispiel bei praktischen Aufgaben oder emotionaler Unterstützung. Es ist wichtig, respektvoll und geduldig zu sein und die Bedürfnisse des anderen zu respektieren. **
-
Wie können wir Menschen unterstützen, die eine helfende Hand benötigen? Wie können wir mehr Menschen dazu ermutigen, anderen eine helfende Hand zu reichen?
Wir können Menschen unterstützen, indem wir ihnen zuhören, für sie da sind und praktische Hilfe anbieten. Um mehr Menschen dazu zu ermutigen, anderen zu helfen, können wir positive Beispiele vorleben, Empathie fördern und gemeinsame Projekte organisieren, bei denen wir gemeinsam Gutes tun. Letztendlich ist es wichtig, dass wir alle ein Bewusstsein für die Bedürfnisse anderer entwickeln und aktiv dazu beitragen, eine unterstützende Gemeinschaft aufzubauen. **

Wie kann man eine helfende Hand sein, um anderen in Not zu helfen? Was sind einige Möglichkeiten, wie man anderen eine helfende Hand reichen kann?
Man kann anderen in Not helfen, indem man zuhört, Unterstützung anbietet und praktische Hilfe leistet. Einige Möglichkeiten sind Spenden an Hilfsorganisationen, Freiwilligenarbeit in gemeinnützigen Projekten oder einfach nur da zu sein und Mitgefühl zu zeigen. Man kann auch durch kleine Gesten wie Einkaufen für ältere Menschen oder einem Freund in schwierigen Zeiten zur Seite stehen. **
Wie kann man anderen Menschen am besten eine helfende Hand reichen?
Indem man aktiv zuhört und Empathie zeigt, um ihre Bedürfnisse zu verstehen. Man kann konkrete Unterstützung anbieten, wie z.B. bei praktischen Aufgaben oder emotionaler Unterstützung. Es ist wichtig, respektvoll und einfühlsam zu sein und die Autonomie der Person zu respektieren. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Toolcraft Magnetische helfende Hand mit Lupe (Dritte Hand), Lötgerät ZubehörDie magnetische helfende Hand mit Lupe von Toolcraft ist ein unverzichtbares Zubehör für Lötarbeiten und präzise Handwerksprojekte. Sie bietet eine stabile Unterstützung, um kleine Teile sicher zu halten, während Sie arbeiten. Mit einem verstellbaren Stahlsockel und mehreren flexiblen Armen ausgestattet, ermöglicht dieses Werkzeug eine individuelle Anpassung an Ihre spezifischen Anforderungen. Die integrierte Lupe mit einer Vergrösserung von 4x erleichtert das Arbeiten an feinen Details und sorgt für eine verbesserte Sichtbarkeit. Diese Dritte Hand ist ideal für Elektronikprojekte, Modellbau und andere Anwendungen, bei denen Präzision gefragt ist. Das robuste Design gewährleistet Langlebigkeit und Zuverlässigkeit, während die kompakte Bauweise eine einfache Handhabung ermöglicht.42,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Geheimwaffe: Assistenz III, Fachbücher von Enisa RomanicMit dem digitalen Wandel verändern sich auch grundlegend das Berufsbild und die Aufgaben der Assistenz. Fachwissen und Berufserfahrung reichen nicht mehr aus, um sich erfolgreich in der Arbeitswelt 4.0 zu behaupten. Dieses Fachbuch bildet den dritten Band in der Trilogie „Geheimwaffe: Assistenz I. Kommunikation und Softskills“ und „Geheimwaffe: Assistenz III. Organisation“. Anschaulich und authentisch widmet sich die Autorin dieses Mal dem Thema Selbstmanagement. Der Fokus liegt dabei auf erfolgreichem Zeitmanagement, auf der richtigen Einschätzung und Setzung von Prioritäten für gute Arbeitsergebnisse sowie auf der Möglichkeit zu Erholung und dem Schutz der eigenen Lebensqualität. Die Autorin gibt praktische und leicht umsetzbare Tipps anhand zahlreicher Praxisbeispiele und Einsichten von Experten.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehrbuch Operationstechnische AssistenzLehrbuch Operationstechnische Assistenz , Lehrbuch für die OTA-Ausbildung , Retuschestifte & Spray > Autopflege & Aufbereitung , Erscheinungsjahr: 20230413, Produktform: Leinen, Redaktion: Müller, Dennis, Seitenzahl/Blattzahl: 732, Abbildungen: 550 farbige Abbildungen, Keyword: OTA; Operationstechnische Assistenz; OP; Ausbildung; Chirurgie; perioperativ; Operation; Herzchirurgie; Viszeralchirurgie; Springer im OP, Fachschema: Chirurgie~Krankenpflege~Pflege / Krankenpflege, Fachkategorie: Chirurgie, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 270, Breite: 212, Höhe: 30, Gewicht: 2014, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,84,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Germann, Peter: Begleitung am LebensendeBegleitung am Lebensende , 12 Gerade zum Thema "Sterben" bietet die Naturheilkunde mannigfaltige positive Unterstützung. Unterschiedliche Methoden mindern Angst und Schmerz und ermöglichen einen liebevollen Übergang. Auch ethnologische Aspekte werden angesprochen, denn andere Gesellschaften haben oftmals bessere Methoden entwickelt, mit dem Tod umzugehen. Das Buch soll sowohl Laien als auch Berufsgruppen, die mit dem Sterben konfrontiert werden, die Unsicherheit nehmen und helfen, einen Betroffenen beim Gang in die andere Dimension liebevoll zu unterstützen. Sterben gehört zu den großen Tabuthemen der Gesellschaft. , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 20171018, Produktform: Leinen, Beilage: GB, Autoren: Germann, Peter~Zeuge-Germann, Gudrun, Seitenzahl/Blattzahl: 303, Keyword: Angst; Ethnologie; Kräuter; Kräuterwissen; Naturheilkunde; Naturheilmittel; Pflanzen; Ratgeber; Ritual; Schmerz; Sterbebegleitung; Sterben; Tod; Unterstützung; Übergang, Fachschema: Sterbebegleitung~Tod / Sterbebegleitung~Thanatos~Tod~Trauer, Fachkategorie: Palliativmedizin~Medizin und Gesundheit: Ratgeber, Sachbuch~Umgang mit Tod und Trauer~Traditionelle Medizin und pflanzliche Heilmittel, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 226, Breite: 174, Höhe: 30, Gewicht: 964, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man anderen eine helfende Hand reichen, um Unterstützung und Hilfe zu bieten?
Man kann anderen eine helfende Hand reichen, indem man aktiv zuhört, ihre Bedürfnisse ernst nimmt und einfühlsam reagiert. Man kann konkrete Hilfe anbieten, wie zum Beispiel bei praktischen Aufgaben oder emotionaler Unterstützung. Es ist wichtig, respektvoll und geduldig zu sein und die Bedürfnisse des anderen zu respektieren. **
-
Wie können wir Menschen unterstützen, die eine helfende Hand benötigen? Wie können wir mehr Menschen dazu ermutigen, anderen eine helfende Hand zu reichen?
Wir können Menschen unterstützen, indem wir ihnen zuhören, für sie da sind und praktische Hilfe anbieten. Um mehr Menschen dazu zu ermutigen, anderen zu helfen, können wir positive Beispiele vorleben, Empathie fördern und gemeinsame Projekte organisieren, bei denen wir gemeinsam Gutes tun. Letztendlich ist es wichtig, dass wir alle ein Bewusstsein für die Bedürfnisse anderer entwickeln und aktiv dazu beitragen, eine unterstützende Gemeinschaft aufzubauen. **
-
Wie kann man eine helfende Hand sein, um anderen in Not zu helfen? Was sind einige Möglichkeiten, wie man anderen eine helfende Hand reichen kann?
Man kann anderen in Not helfen, indem man zuhört, Unterstützung anbietet und praktische Hilfe leistet. Einige Möglichkeiten sind Spenden an Hilfsorganisationen, Freiwilligenarbeit in gemeinnützigen Projekten oder einfach nur da zu sein und Mitgefühl zu zeigen. Man kann auch durch kleine Gesten wie Einkaufen für ältere Menschen oder einem Freund in schwierigen Zeiten zur Seite stehen. **
-
Wie kann man anderen Menschen am besten eine helfende Hand reichen?
Indem man aktiv zuhört und Empathie zeigt, um ihre Bedürfnisse zu verstehen. Man kann konkrete Unterstützung anbieten, wie z.B. bei praktischen Aufgaben oder emotionaler Unterstützung. Es ist wichtig, respektvoll und einfühlsam zu sein und die Autonomie der Person zu respektieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.